

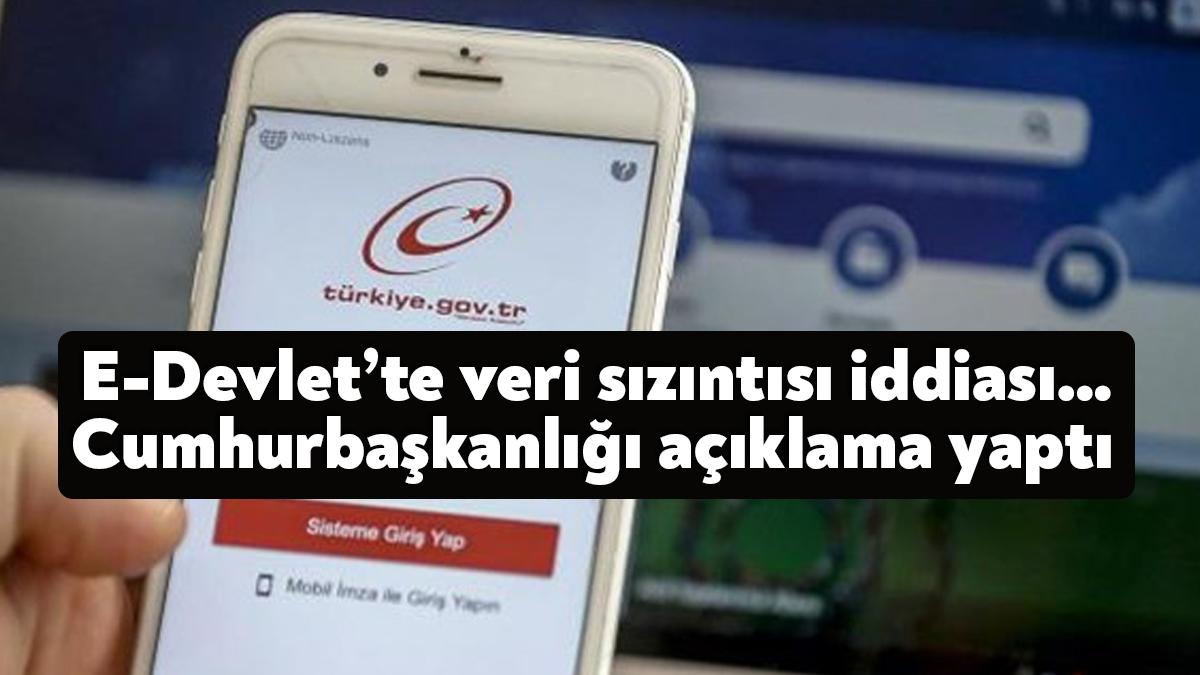
Cumhurbaşkanlığı Dijital Dönüşüm Ofisinden yapılan açıklamada, dün ortaya atılan e-Devlet Kapısı kullanıcılarının giriş bilgilerinin sızdırıldığı iddialarının gerçeği yansıtmadığı belirtildi. Açıklamada, Yapılan detaylı kontrollerde e-Devlet Kapısı altyapısında herhangi bir veri sızıntısına rastlanmamıştır; ifadesi kullanıldı. e-Devlet Kapısı altyapısında hiçbir kullanıcıya ait parola bilgisinin açık metin olarak saklanmadığı ifade edilen açıklamada, yalnızca parolalara ilişkin güçlü kriptografik algoritmalar ile geri döndürülemeyecek özet bilgiler karşılaştırılarak sisteme oturum açıldığı aktarıldı. Açıklamada, söz konusu iddialara temel teşkil eden verilerin, siber saldırganlar tarafından az sayıda kullanıcıya yönelik oltalama ve zararlı yazılım saldırıları sonucu kullanıcıların kendi cihazlarından elde edildiğinin anlaşıldığı belirtilerek, şöyle denildi: "Daha önce de benzer iddialarla e-Devlet Kapısı güvenliğiyle ilişkili dezenformasyon çalışmaları yapılmış olup, anılan olayların e-Devlet Kapısı altyapısı ile ilgisi bulunmadığı belirlenmiştir. e-Devlet Kapısı uluslararası bilgi güvenliği ve iş sürekliliği yönetim standartları uyarınca işletilmekte ve sunulan hizmetlerin güvenliği bağımsız güvenlik kuruluşlarınca düzenli olarak test edilmektedir. Bireysel cihazlara yönelik gerçekleştirilen saldırılar sonucunda hesap güvenliğinin tehlikeye düştüğü tespit edilen kullanıcılara e-Devlet Kapısı üzerinden gerekli bildirimler yapılmakta ve güvenlik süreçleri uygulanmaktadır."
E-Devlet’te veri sızıntısı iddiası… Cumhurbaşkanlığı açıklama yaptı
Cumhurbaşkanlığı Dijital Dönüşüm Ofisi, yapılan detaylı kontrollerde e-Devlet Kapısı altyapısında herhangi bir veri sızıntısına rastlanmadığını bildirdi.

Siz ne düşünüyorsunuz?
İlk yorum sizdenBu habere sizin de bir sözünüz var. Görüşünüzü paylaşın, konuşmaya katılın.